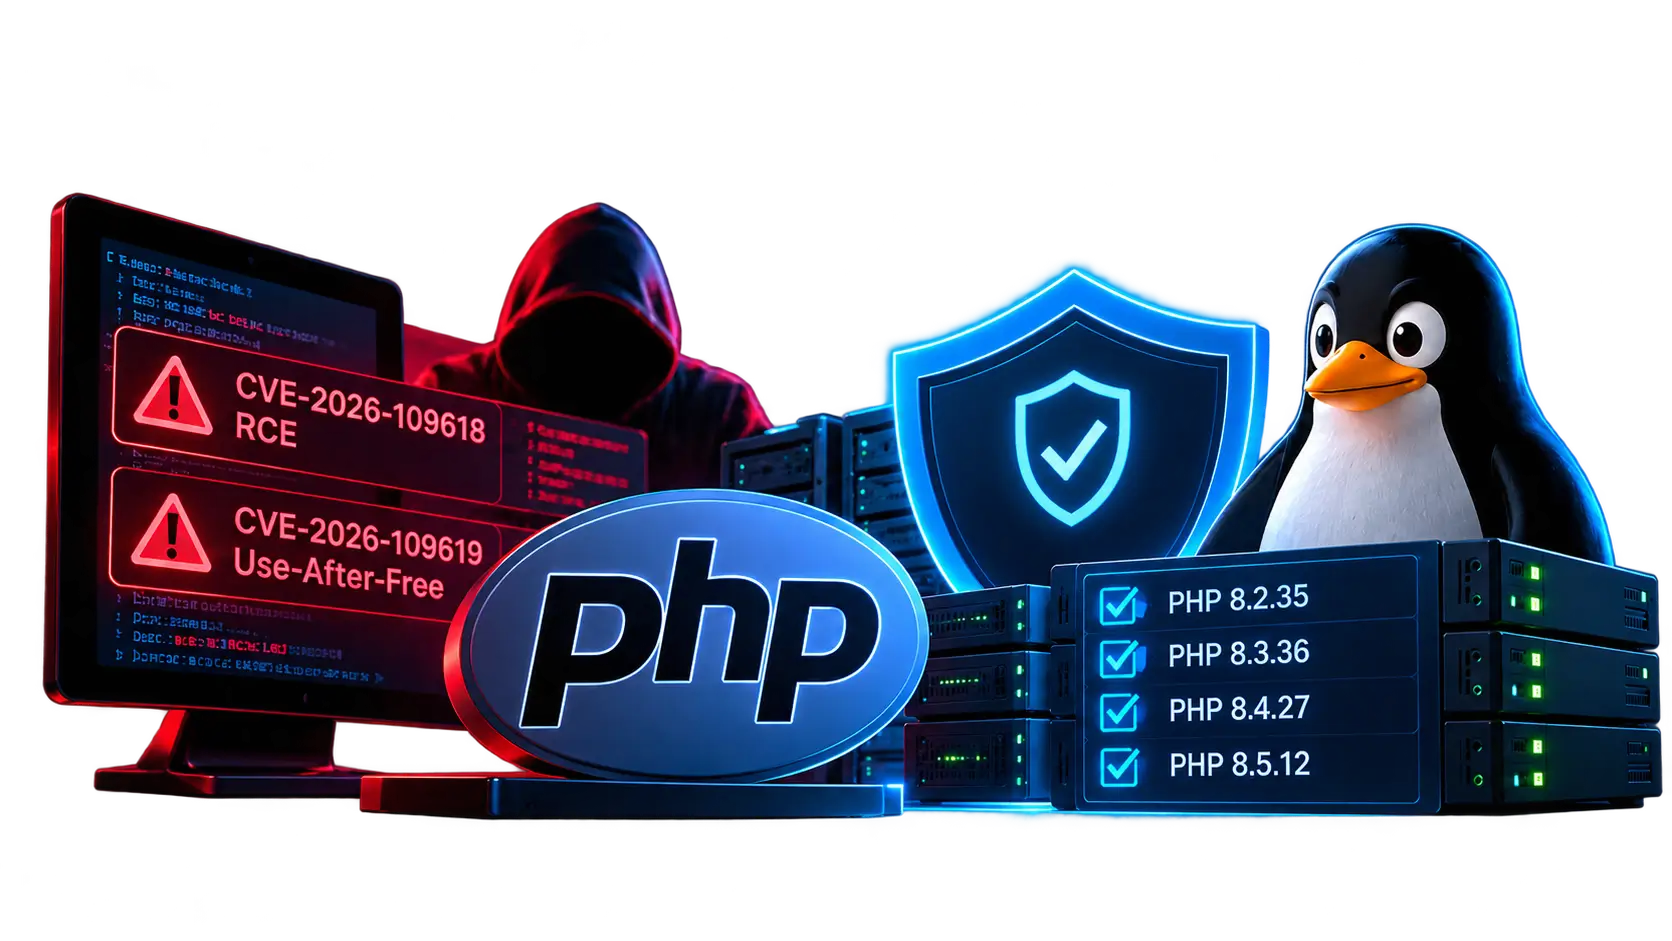
В PHP обнаружены две критические уязвимости — CVE-2026-109618 и CVE-2026-109619. Они связаны с ошибками обработки памяти и при определённых условиях позволяют злоумышленнику выполнить посторонний код на сервере. Обновления CMS или плагинов здесь недостаточно: исправления необходимы непосредственно для PHP.
Ранее мы уже рассказывали, почему важно регулярно обновлять PHP и чем опасны версии без поддержки. Этот инцидент ещё раз показал, почему установку обновлений безопасности нельзя откладывать.
На нашей хостинг-платформе используется расширенная поддержка PHP от TuxCare, которая обеспечивает исправления безопасности в том числе для поддерживаемых ею устаревших веток. Это особенно важно для сайтов, которые пока нельзя перевести на новую версию PHP без доработки и проверки совместимости.
Благодаря доступным исправлениям и оперативной работе нашей команды необходимые обновления установлены на всей площадке. Обе рассматриваемые уязвимости устранены. Расширенная поддержка помогает своевременно закрывать такие угрозы, но не отменяет необходимости плановой модернизации сайтов.
Два затронутых сайта — восстановлены
В ходе инцидента были скомпрометированы сайты двух клиентов. Мы оперативно обнаружили проблему, восстановили сайты из резервных копий и установили необходимые исправления.
Максимальный простой составил 20 минут. Сейчас оба сайта работают. Резервное копирование позволило быстро восстановить доступность, а обновление PHP — закрыть выявленные уязвимости серверной среды.
Discussion
0 comments
No comments yet.
Add a comment
Sign in or create an account to leave a comment.